


Vụ tấn công mạng nhằm vào Binance, một trong những sàn giao dịch tiền mã hóa lớn nhất thế giới, với tổng giá trị tài sản bị ảnh hưởng lên tới 6,34 tỷ USD, đã làm dấy lên lo ngại về an toàn tài chính số. Theo thông tin điều tra ban đầu, tin tặc được cho là đã sử dụng chiêu trò tuyển dụng giả mạo, cài mã độc vào thiết bị nhân viên và xâm nhập hệ thống ký giao dịch.
Sự cố Binance cũng đặt ra vấn đề bảo mật tại ngân hàng và công ty chứng khoán. Đặc biệt khi Việt Nam đang chuẩn bị vận hành các sàn giao dịch tài sản mã hóa trong nước.
Từ thực tế này, Chuyên gia an ninh mạng Ngô Minh Hiếu (Hiếu PC) đã chia sẻ góc nhìn phân tích những lỗ hổng bảo mật trong vụ Binance, nguy cơ mất an toàn tài sản tại các sàn tiền số, ngân hàng và công ty chứng khoán, đồng thời làm rõ các giải pháp phòng ngừa, bảo vệ quyền lợi của người dân và nhà đầu tư.
Từ vụ Binance bị đánh cắp 6,34 tỷ USD, theo ông, lỗ hổng bảo mật nào đã bị tin tặc lợi dụng để gây ra thiệt hại lớn như vậy? Vì sao hệ thống kiểm soát giao dịch không thể ngăn chặn những hoạt động bất thường này?
Theo báo cáo điều tra ban đầu của Binance, tin tặc kết hợp tuyển dụng giả mạo, phần mềm chứa mã độc và việc lợi dụng công cụ AI nội bộ để xâm nhập hệ thống ký giao dịch. Điều này cho thấy điểm yếu nằm ở cả thiết bị nhân viên, quản lý quyền truy cập và quy trình vận hành. Nguyên nhân đầy đủ vẫn cần được điều tra độc lập.
Tin tặc đã tạo giao dịch bên ngoài quy trình rút tiền thông thường và thiết lập quyền điều khiển tài sản trực tiếp trên blockchain. Vì vậy, việc tạm dừng rút tiền chưa đủ để chặn toàn bộ dòng tiền; sàn còn phải thu hồi các quyền đã bị cấp trái phép. Đây là bài học về kiểm soát ngay tại khâu ký và phê duyệt giao dịch.
Những thủ đoạn nào được tin tặc sử dụng phổ biến, AI đang hỗ trợ được đến đâu? Việt Nam sắp làm sàn tiền mã hóa cần rút kinh nghiệm gì, thưa ông?
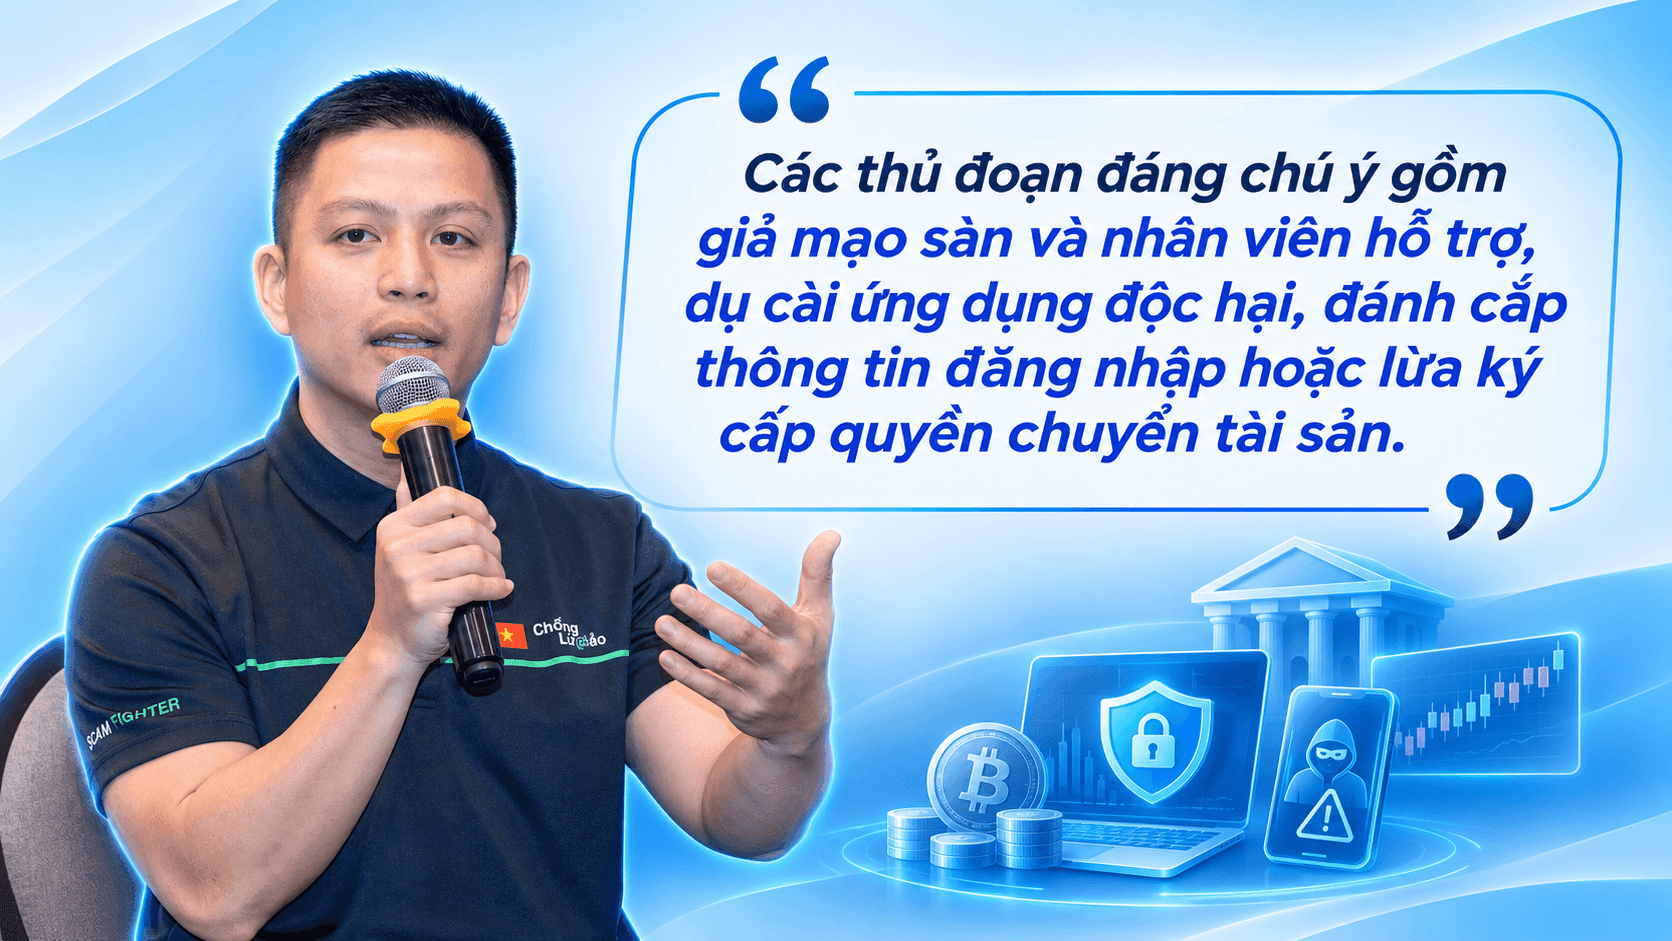
Các thủ đoạn đáng chú ý gồm giả mạo sàn và nhân viên hỗ trợ, dụ cài ứng dụng độc hại, đánh cắp thông tin đăng nhập hoặc lừa ký cấp quyền chuyển tài sản. AI giúp tạo nội dung, giọng nói và video giả thuyết phục hơn, đồng thời mở rộng quy mô lừa đảo. Người dùng cần kiểm chứng qua kênh độc lập, kể cả khi đã gọi video.
Theo tôi, điều kiện cấp phép cần gắn với khả năng bảo vệ tài sản thực tế: tách biệt tài sản khách hàng, bảo vệ khóa ký, phê duyệt độc lập và hạn mức chuyển tiền. Sàn cũng cần kiểm định bảo mật trước vận hành, giám sát liên tục, kiểm soát nhà cung cấp và diễn tập ứng cứu. Chứng nhận bảo mật phải đi kèm kiểm tra định kỳ.
Vụ Binance khiến nhiều người lo ngại về mức độ an toàn của tiền gửi ngân hàng và tài sản trong tài khoản chứng khoán. Quan điểm của ông như thế nào?
Nguy cơ có thể xảy ra nếu tin tặc vượt qua nhiều lớp bảo vệ, nhưng không thể từ vụ Binance suy ra tiền gửi ngân hàng hay tài khoản chứng khoán đều có mức rủi ro tương tự. Những điểm cần đặc biệt kiểm soát là tài khoản quản trị, thiết bị nhân viên, phần mềm chưa vá lỗi và kết nối đối tác. Mức thiệt hại phụ thuộc vào khả năng phân quyền, cô lập và phát hiện sớm của từng tổ chức.
Mối đe dọa trực tiếp là giả mạo ngân hàng, công ty chứng khoán hoặc cơ quan chức năng để lấy mật khẩu, OTP và dụ cài ứng dụng chiếm quyền điện thoại. Khi kiểm soát thiết bị, kẻ gian có thể thao tác bán chứng khoán rồi chuyển tiền qua tài khoản ngân hàng liên kết. Các lớp bảo vệ hiện có gồm xác thực nhiều yếu tố, sinh trắc học và phát hiện giao dịch bất thường; hiệu quả phụ thuộc vào cách triển khai và tình huống cụ thể.
Các tổ chức tài chính cần kiểm soát rủi ro từ bên thứ ba như thế nào, ví dụ như đối tác công nghệ?
Nếu đối tác có quyền truy cập sâu, một sự cố có thể ảnh hưởng đến dữ liệu, giao dịch và nhiều tổ chức cùng lúc. Tổ chức tài chính cần đánh giá đối tác trước và trong quá trình hợp tác, chỉ cấp quyền cần thiết, giám sát truy cập và có phương án ngắt kết nối, thay thế dịch vụ. Thuê ngoài công nghệ vẫn phải đi cùng trách nhiệm quản lý rủi ro.
Người dân và nhà đầu tư cần làm gì để bảo vệ tiền gửi ngân hàng, tài khoản chứng khoán và tài sản số? Trong trường hợp phát hiện bị đánh cắp tài sản, người dân cần xử lý như thế nào?
Người dùng nên dùng mật khẩu riêng, bật xác thực nhiều lớp và thông báo giao dịch; tuyệt đối không cung cấp OTP, khóa ví hoặc cụm từ khôi phục. Không cài ứng dụng theo hướng dẫn của người lạ, không ký giao dịch ví khi chưa hiểu nội dung. OTP xuất hiện dù không giao dịch, thông báo đăng nhập lạ, thay đổi thông tin hoặc lệnh mua bán ngoài ý muốn đều cần được kiểm tra ngay.
Trường hợp phát hiện tài sản bị đánh cắp, người dân cần liên hệ ngay tổ chức đang giữ tài sản qua kênh chính thức để khóa truy cập, chặn giao dịch và đề nghị tra soát, phối hợp phong tỏa nếu còn khả năng. Nếu nghi điện thoại nhiễm mã độc, hãy ngắt mạng và dùng thiết bị an toàn khác để liên hệ. Đồng thời lưu chứng cứ, mã giao dịch, địa chỉ ví và trình báo công an; không trả phí cho người hứa “lấy lại tiền”. Xử lý sớm giúp tăng cơ hội thu hồi, nhưng không bảo đảm lấy lại toàn bộ tài sản.
Xin cảm ơn những chia sẻ của ông!