


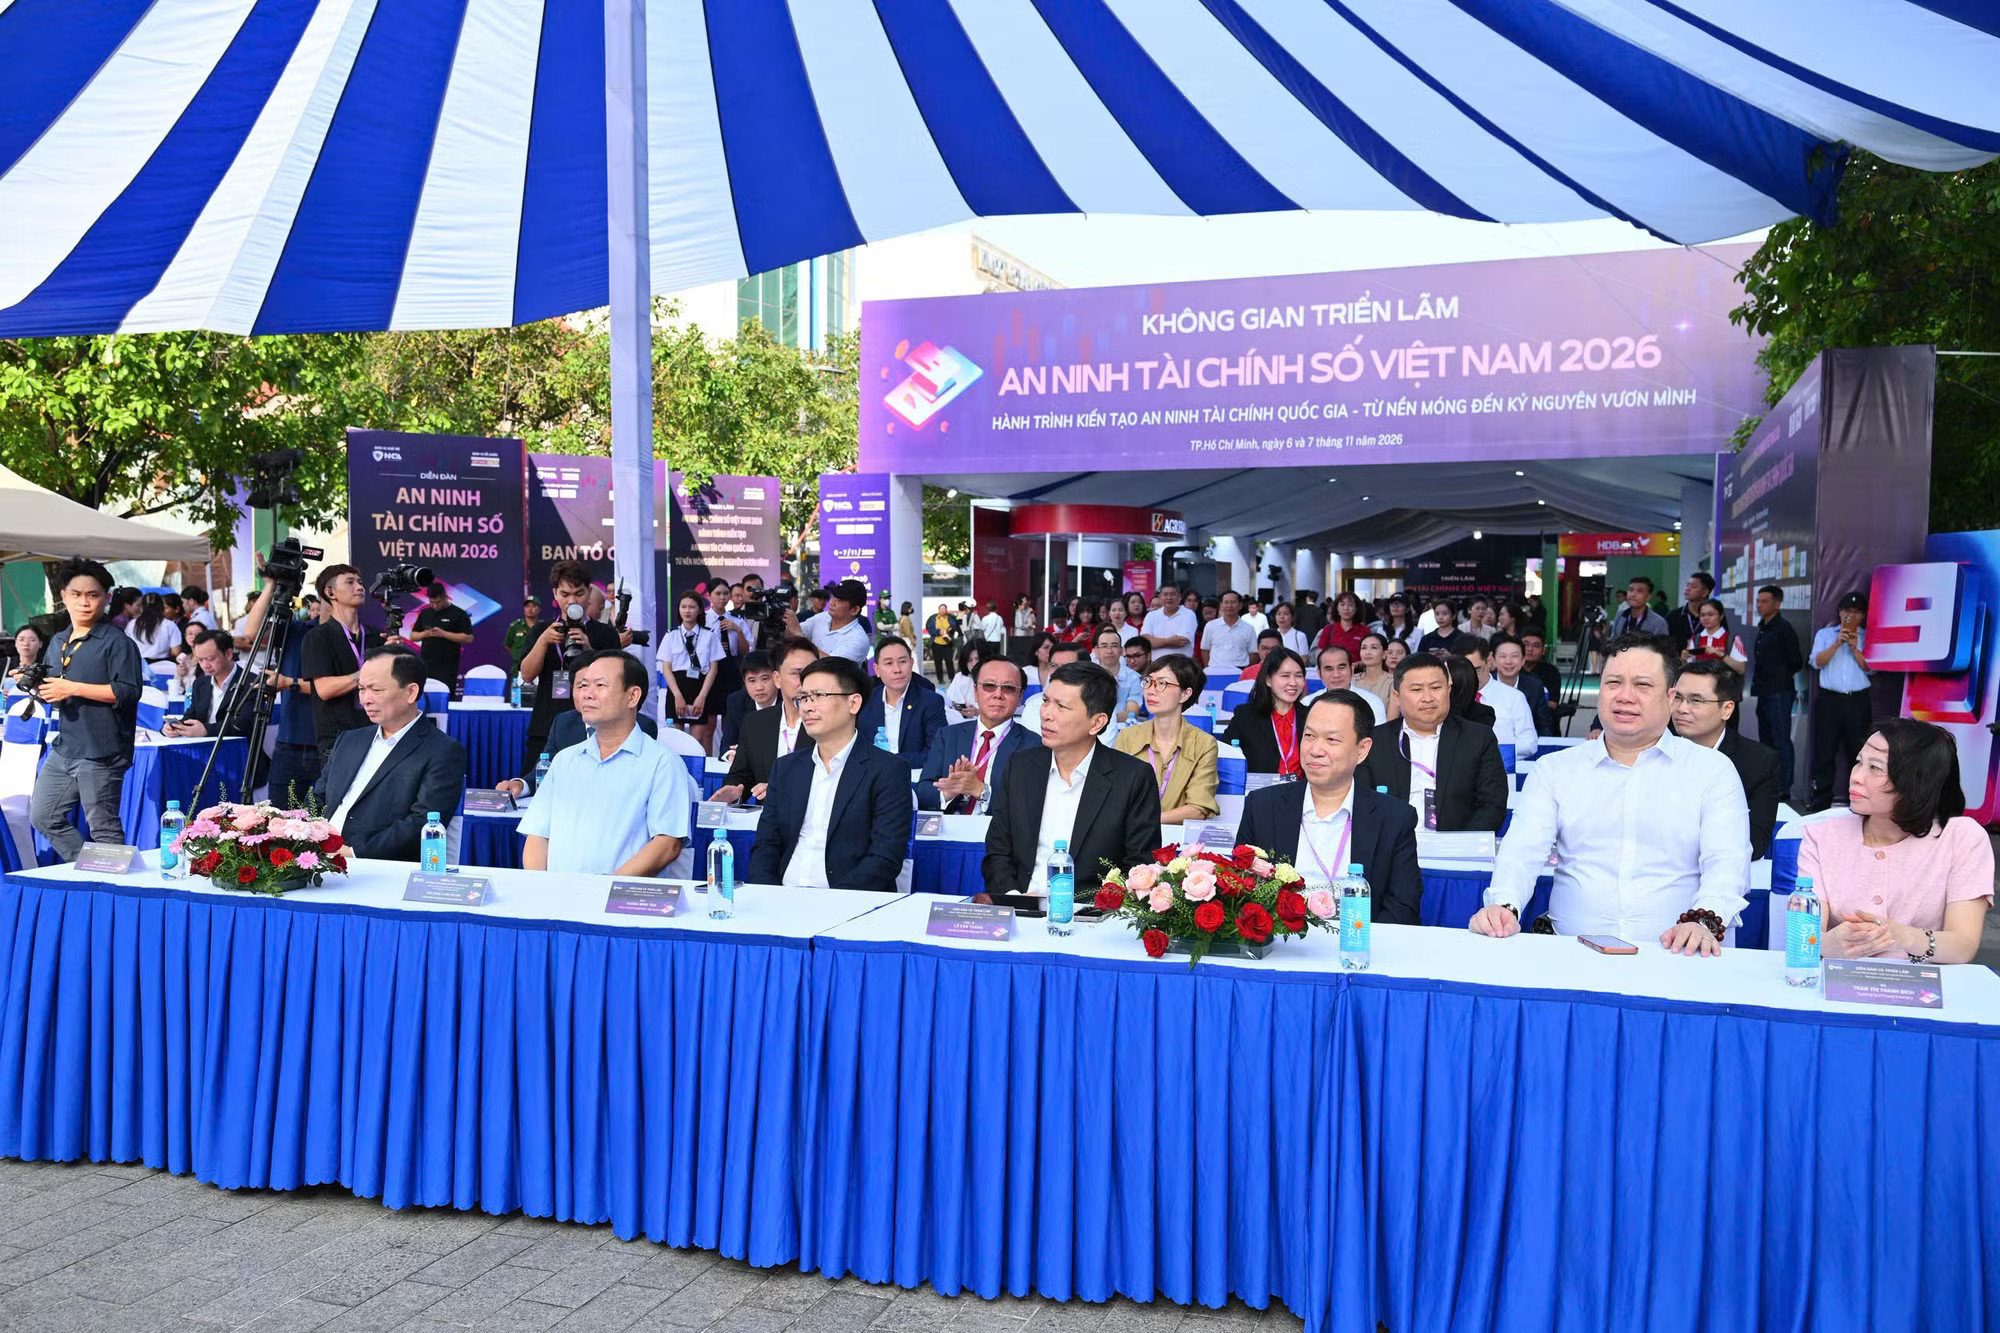
 Các đại biểu tham dự diễn đàn
Ngày 6/11, tại TP. HCM, Diễn đàn An ninh Tài chính số Việt Nam 2026 với chủ đề “AI và Niềm tin số: Kiến tạo lá chắn An ninh Tài chính Việt Nam” đã diễn ra.
Sự kiện do Hiệp hội An ninh mạng quốc gia chủ trì, Tổ hợp Truyền thông Việt Nam Đầu tư tổ chức, với sự phối hợp của NHNN và Hiệp hội Ngân hàng Việt Nam.
Phát biểu tại diễn đàn, Đại tá Nguyễn Bá Sơn, Phó Cục trưởng Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05), Bộ Công an, cho biết năm 2025 ghi nhận hơn 500.000 hoạt động tấn công mạng tại Việt Nam. Nửa đầu năm 2026 có gần 1.000 vụ lừa đảo chiếm đoạt tài sản trên không gian mạng, thiệt hại hàng nghìn tỷ đồng.
Theo ông Sơn, các nhóm tội phạm đang dùng AI để rút ngắn thời gian dò tìm lỗ hổng; bên cạnh mã độc tống tiền còn có các hành vi tung tin sai sự thật và lợi dụng kẽ hở trong dịch vụ thanh toán.
Ông Sơn cho biết hệ thống giám sát của NHNN đã kết nối gần 100 tổ chức tài chính, ghi nhận hơn 668.000 tài khoản có dấu hiệu vi phạm pháp luật, và đề nghị chuyển sang tư duy bảo đảm an ninh ngay từ khâu thiết kế (Security by Design).
Cũng phát biểu tại diễn đàn, TS. Đào Minh Tú, Phó Chủ tịch kiêm Tổng Thư ký Hiệp hội Ngân hàng Việt Nam, cho rằng ngành Ngân hàng đã hoàn thành giai đoạn phổ cập giao dịch số và đang chuyển sang phát triển chiều sâu. Hiện khoảng 89% người trưởng thành có tài khoản thanh toán; trên 70% tổ chức tín dụng ứng dụng AI trong chấm điểm tín dụng, định danh điện tử, phát hiện gian lận và phòng, chống rửa tiền.
Ông Tú nêu 3 nhóm thách thức gồm tội phạm công nghệ cao (deepfake, thao túng tâm lý), rủi ro quản trị dữ liệu và nguy cơ từ máy tính lượng tử đối với các chuẩn mã hóa truyền thống.
Ông Tú đề xuất 5 nhóm giải pháp gồm chuẩn hóa dữ liệu và xây dựng khung quản trị AI; xử lý dữ liệu theo thời gian thực; xây dựng hệ thống phòng vệ ba lớp (cảnh báo sớm, tạm dừng giao dịch rủi ro cao, hỗ trợ khóa tài khoản 24/7 và phối hợp truy vết); bảo vệ kỹ thuật cho trợ lý AI và lộ trình nâng cấp mật mã hậu lượng tử (PQC).
Lãnh đạo Hiệp hội Ngân hàng Việt Nam cũng đề xuất lộ trình 4 bước cho các tổ chức tín dụng, từ đánh giá thực trạng, chuẩn hóa dữ liệu đến xây dựng mạng lưới phối hợp liên ngành. Theo ông, các nhóm chuyên gia an ninh mạng thuộc G7 và Liên minh châu Âu đặt mốc 2030-2032 để chuyển các hệ thống tài chính trọng yếu sang mật mã kháng lượng tử.